드디어 Low ID와 Low ID 간 연결
포트 포워딩을 할 수 없는 라우터 뒤에 있으면 eMule은 Low ID를 부여합니다. 다른 클라이언트는 서버를 통해 여러분에게 접속할 수 있지만, Low ID 클라이언트끼리는 서로 통신할 수 없었습니다. 기존 eMule은 해당 소스를 “Cannot connect LowID to LowID”로 표시하고 그냥 건너뜁니다. 사용자가 많은 네트워크에서는 이런 경우가 각 파일 소스의 상당 부분을 차지합니다.
eMule Qt는 이들을 연결합니다. 두 Low ID 클라이언트가 서로 소개를 받고, 각자의 라우터를 상대방에게 열어 준 뒤 직접 전송합니다. 양쪽 모두 IPv6를 사용할 수 있으면 IPv6로, 그렇지 않으면 QUIC으로 연결합니다.
1단계: 소개
양쪽 모두 상대방에게 가는 방법을 알지 못하므로 중간에서 누군가 알려 줍니다. eMule Qt는 해당 소스를 처리할 수 있는 소개자에게 요청하고, 시도가 실패하면 다음 소개자로 넘어갑니다.
- 로그인한 서버: NAT 통과를 지원하는 경우(ed2k-server, eNode-go, Lugdunum eserver).
- 소스 자신의 서버: 소스가 콜백을 제공하는 다른 서버의 Low ID인 경우.
- Kad 버디: 소스가 Kademlia 네트워크에 버디를 두고 있는 경우.
각 소개자는 두 클라이언트에게 상대방이 보이는 공인 주소를 전달합니다.
2단계: 홀 펀칭
이제 두 클라이언트는 동시에 서로에게 작은 UDP 패킷 몇 개를 보냅니다. 각 라우터에는 이것이 나가는 트래픽에 대한 응답처럼 보이므로 상대방의 패킷을 들여보냅니다. 패킷이 계속 오가는 동안 이 통로는 열려 있습니다.
3단계: 링크
이렇게 열린 경로를 통해 두 클라이언트는 서로의 IPv6 주소를 교환합니다.
- IPv6 폴백. 양쪽 모두 공인 IPv6 주소가 있으면 한쪽이 일반 TCP/IPv6로 상대에게 직접 접속합니다. 많은 가정용 라우터는 IPv4에만 NAT를 적용하므로 이 경로가 가장 빠른 경우가 많습니다.
- QUIC. 그렇지 않으면 다운로더가 펀칭된 UDP 경로 위에 QUIC 연결을 엽니다. 일반적인 스트림 난독화를 포함한 eD2K 세션 전체가 TCP에서와 똑같이 그 안에서 실행됩니다.
이후 해당 피어는 일반 소스가 됩니다. 대기열 순번과 크레딧을 받고, 다른 소스와 똑같이 파일 블록을 보냅니다.
네트워크상에서 식별하기 어려움
eMule Qt가 보내는 모든 QUIC 패킷은 맨 처음 패킷부터 난독화되므로, 프로토콜을 드러낼 수 있는 핸드셰이크가 필터에 보이지 않습니다. 피어가 난독화된 시작을 이해하지 못하면 eMule Qt는 2초 후 일반 시작으로 폴백합니다. 이 폴백은 금지할 수 있습니다.
다른 클라이언트와의 호환
QUIC 링크는 eMuleAI와 같은 방식을 사용하며, aMule도 이에 응답합니다. IPv6 경로는 eMule Qt 고유 방식이므로 eMule Qt 클라이언트끼리만 사용되고, 다른 클라이언트와는 바로 QUIC으로 연결됩니다. 둘 다 지원하지 않는 클라이언트는 기존 동작 그대로 유지됩니다.
클라이언트에서 확인하기
클라이언트 상세 정보에는 NAT-T 행이 있습니다. NAT 통과를 거치는 연결이 진행 중일 때는 사용 중인 경로를 Connected (QUIC) 또는 Connected (IPv6 fallback)으로 표시합니다. 그렇지 않으면 피어가 지원하는 항목을 표시합니다(예: Supported (IPv6 fallback, QUIC)).
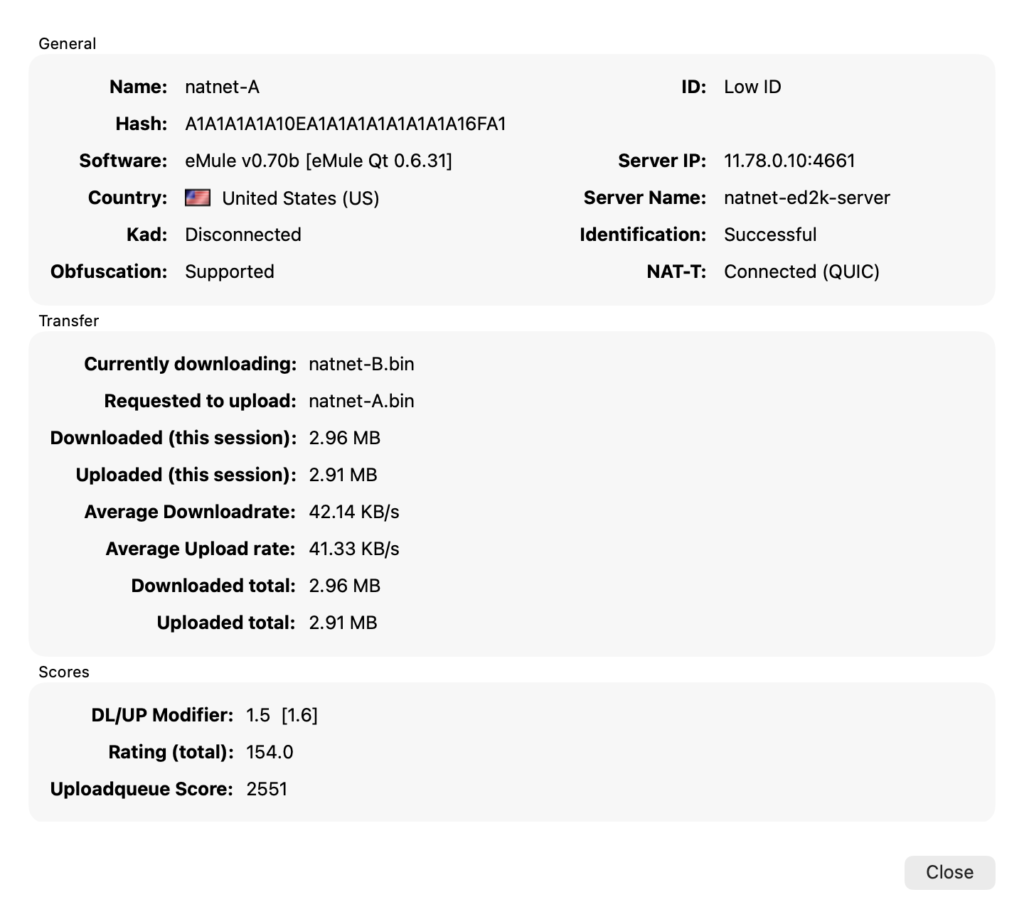
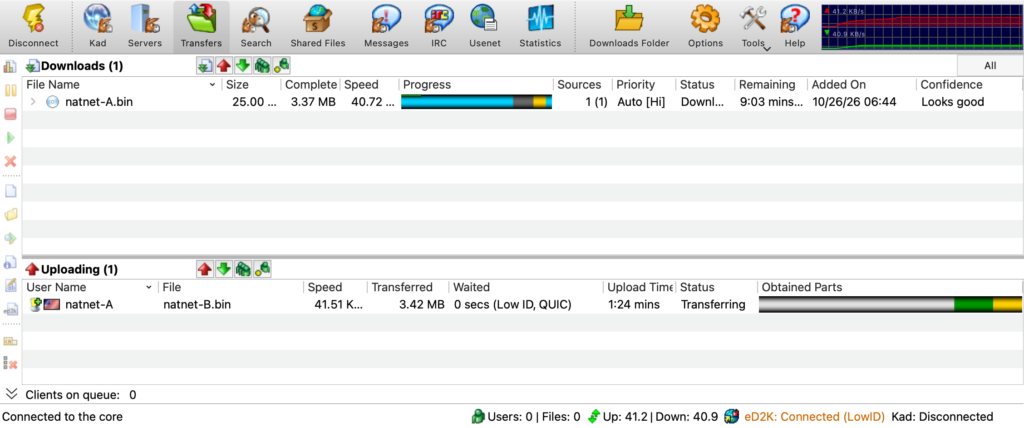
클라이언트 목록에도 Low ID 표시 옆에 경로가 나타납니다. 실제 연결이 해당 경로를 사용하는 동안 업로드 목록의 대기 시간 열과 대기열의 점수 열에 (Low ID, QUIC) 또는 (Low ID, IPv6)로 표시됩니다.
왜 모두에게 QUIC을 쓰지 않나요?
High ID 클라이언트는 직접 접속할 수 있고, 일반 TCP가 이 역할을 잘 수행합니다. 운영체제가 처리해 주고, eD2K를 허용하는 모든 방화벽을 통과하며, 모든 eMule이 TCP를 사용합니다. eMule Qt는 TCP가 통하지 않는 유일한 경우, 즉 두 클라이언트가 모두 NAT 뒤에 있을 때만 QUIC을 사용합니다.
 English original
 Español Spanish
 Italiano Italian
 Français French
 简体中文 Chinese (Simplified)
 Deutsch German
 繁體中文 Chinese (Traditional)
 한국어 Korean
 Nederlands Dutch
 Polski Polish
 Русский Russian
 Português Portuguese
 日本語 Japanese