Da Low ID a Low ID, finalmente
Dietro un router su cui non puoi aprire le porte, eMule ti assegna un Low ID. Gli altri client possono comunque raggiungerti tramite il server, ma due client Low ID non riuscivano mai a parlarsi: eMule classico mostra la fonte come “Impossibile connettere LowID a LowID” e passa oltre. In una rete trafficata, questa è una larga parte delle fonti di ogni file.
eMule Qt li mette in contatto. Due client Low ID vengono presentati, aprono i rispettivi router l’uno per l’altro e poi trasferiscono direttamente, via IPv6 quando entrambi lo hanno e via QUIC quando non lo hanno.
Primo passo: la presentazione
Nessuno dei due sa come raggiungere l’altro, quindi qualcuno nel mezzo li informa. eMule Qt si rivolge al primo introduttore in grado di servire la fonte e, se un tentativo non porta a nulla, passa al successivo:
- Il server a cui sei connesso, quando supporta il NAT traversal (ed2k-server, eNode-go e Lugdunum eserver).
- Il server della fonte stessa, quando la fonte è un Low ID su un altro server che offre i callback.
- Un buddy Kad, quando la fonte ne ha uno nella rete Kademlia.
Ogni introduttore fornisce a entrambi i client l’indirizzo pubblico con cui l’altro è visibile.
Secondo passo: l’hole punch
Ora entrambi i client inviano contemporaneamente alcuni piccoli pacchetti UDP l’uno all’altro. Per ciascun router sembra una risposta al traffico in uscita, quindi lascia entrare i pacchetti dell’altro lato. Il passaggio resta aperto finché i pacchetti continuano a fluire.
Terzo passo: il collegamento
Attraverso il percorso aperto, i due client si scambiano i rispettivi indirizzi IPv6.
- Ripiego su IPv6. Quando entrambi hanno un indirizzo IPv6 pubblico, un lato si collega semplicemente all’altro con il normale TCP/IPv6. Molti router domestici applicano il NAT solo a IPv4, quindi spesso questa è la via più rapida.
- QUIC. Altrimenti chi scarica apre una connessione QUIC sul percorso UDP aperto. L’intera sessione eD2K, inclusa la consueta offuscazione dello stream, vi si svolge esattamente come farebbe su TCP.
Da qui in poi il peer è una normale fonte. Ottiene posizioni in coda e crediti e invia blocchi di file come tutti gli altri.
Difficile da individuare in rete
Ogni pacchetto QUIC inviato da eMule Qt è offuscato, a partire dal primissimo, quindi l’handshake che identificherebbe il protocollo non è visibile a un filtro. Se un peer non comprende l’avvio offuscato, eMule Qt ripiega su un avvio in chiaro dopo due secondi. Puoi vietare questo ripiego.
Funziona con altri client
Il collegamento QUIC parla lo stesso dialetto di eMuleAI, e anche aMule risponde. La via IPv6 è propria di eMule Qt, quindi viene usata tra due client eMule Qt; con qualsiasi altro client il collegamento passa direttamente a QUIC. Un client che non supporta nessuno dei due resta semplicemente sul vecchio comportamento.
Guardalo nel client
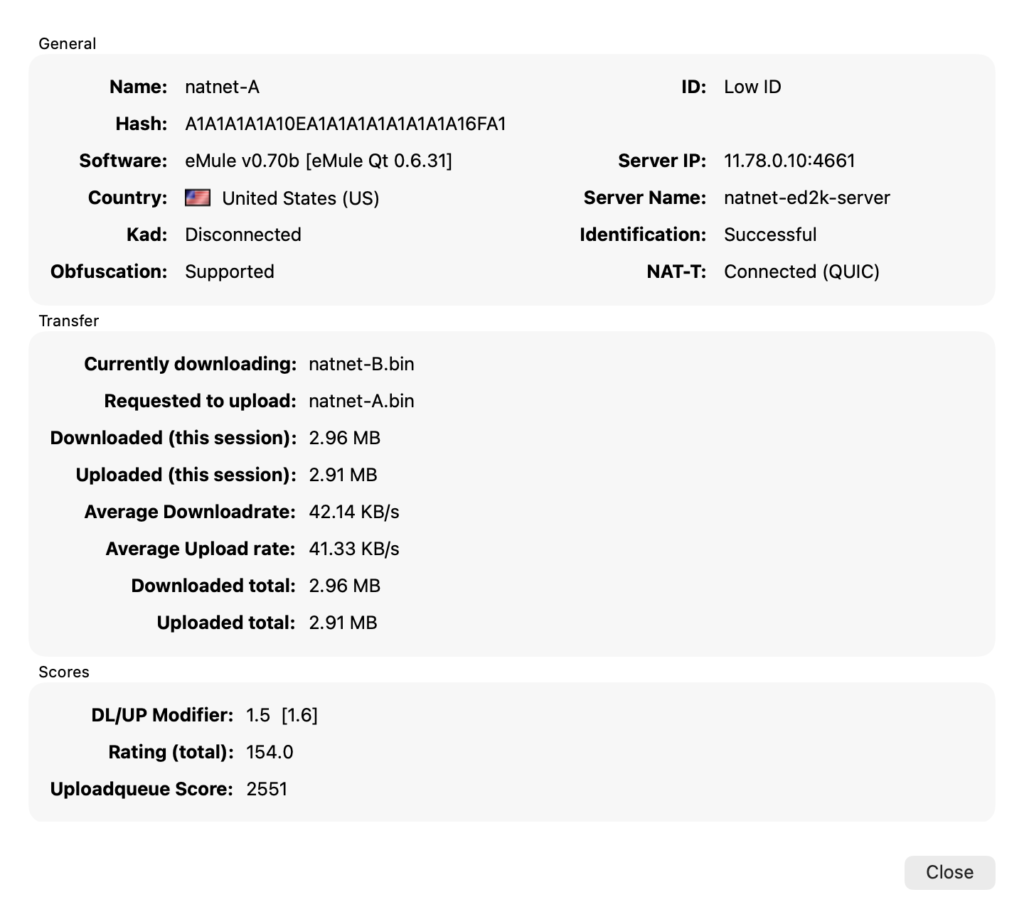
Dettagli client ha una riga NAT-T. Mentre una connessione passa attraverso il NAT traversal, mostra la via in uso, Connected (QUIC) oppure Connected (IPv6 fallback). Altrimenti elenca ciò che il peer supporta, ad esempio Supported (IPv6 fallback, QUIC).
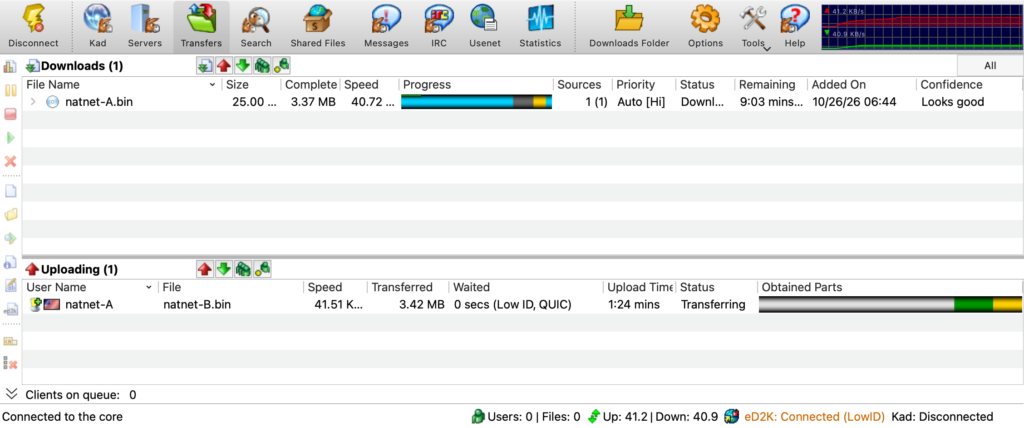
Anche le liste dei client mostrano la via, accanto al contrassegno Low ID. La colonna In attesa della lista upload e la colonna Punteggio della coda riportano (Low ID, QUIC) oppure (Low ID, IPv6) mentre la connessione attiva usa quella via.
Perché non usare QUIC per tutti?
Un client High ID può essere contattato direttamente, e il semplice TCP svolge bene questo compito: lo gestisce il sistema operativo, supera ogni firewall che consente eD2K e ogni eMule lo parla. eMule Qt riserva QUIC all’unico caso in cui TCP non può funzionare: due client entrambi dietro NAT.
 English original
 Español Spanish
 Italiano Italian
 Français French
 简体中文 Chinese (Simplified)
 Deutsch German
 繁體中文 Chinese (Traditional)
 한국어 Korean
 Nederlands Dutch
 Polski Polish
 Русский Russian
 Português Portuguese
 日本語 Japanese